Was bedeutet der Cyber Resilience Act für Hard- und Softwareprodukte?
Mit dem Cyber Resilience Act (CRA) legt die Europäische Union erstmals verbindliche horizontale Cybersicherheitsanforderungen für in der EU vermarktete Hard- und Software (sog. Produkte mit digitalen Elementen) fest. Hersteller, Einführer und Händler müssen umfangreiche Anforderungen an Produktsicherheit, Schwachstellenmanagement und Konformität erfüllen.
Die Zeit der freiwilligen Selbstverpflichtung ist vorbei
Die zunehmende Vernetzung von Hard- und Softwareprodukten vergrößert die potenziellen Auswirkungen von Cybersicherheitsvorfällen: Schwachstellen in einzelnen Produkten können nicht nur deren Nutzer betreffen, sondern sich über vernetzte Systeme und Lieferketten auswirken und im schlimmsten Fall die wirtschaftlichen und sozialen Abläufe des europäischen Binnenmarktes bedrohen.
Mit der Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen – kurz Cyber Resilience Act (CRA) – hat die Europäische Union deshalb erstmals einen einheitlichen Rechtsrahmen für die Cybersicherheit zahlreicher Hard- und Softwareprodukte geschaffen. Die Verordnung ist seit dem 10. Dezember 2024 in Kraft und gilt grundsätzlich ab dem 11. Dezember 2027. Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle mit Auswirkung auf die Produktsicherheit gelten bereits seit dem 11. September 2026.
Vor Einführung des CRA bestanden auf EU-Ebene nur für bestimmte Produktgruppen verbindliche Cybersicherheitsanforderungen. Für einen großen Teil der Hard- und Softwareprodukte fehlte dagegen ein einheitlicher Rechtsrahmen.
Der Cyber Resilience Act ändert dies grundlegend: Hersteller müssen Cybersicherheit bereits bei Konzeption, Entwicklung und Herstellung berücksichtigen, Schwachstellen systematisch behandeln und Sicherheitsupdates bereitstellen. Gleichzeitig sollen Anwender die Informationen erhalten, die sie benötigen, um Produkte sicher auszuwählen, einzusetzen und zu betreiben.
Der Cyber Resilience Act im Überblick
Ziele des Cyber Resilience Act
Der Cyber Resilience Act soll das Cybersicherheitsniveau von Hard- und Softwareprodukten erhöhen und gewährleisten, dass Cybersicherheit über den gesamten Produktlebenszyklus berücksichtigt wird. Hierzu legt die Verordnung grundlegende Anforderungen an die Produktsicherheit und die Behandlung von Schwachstellen sowie entsprechende Pflichten für die beteiligten Wirtschaftsakteure fest.
Während bisher vor allem Nutzer die Sicherheitslast zu tragen hatten, liegt die Hauptverantwortung nunmehr bei den Herstellern. Sie können Schwachstellen bereits bei Konzeption und Entwicklung vermeiden, Sicherheitsrisiken während des Produktlebenszyklus bewerten und erkannte Schwachstellen durch geeignete Sicherheitsupdates beheben. Einführer und Händler müssen ihrerseits sicherstellen, dass nur CRA-konforme Produkte auf dem europäischen Binnenmarkt bereitgestellt werden.
Anwendungsbereich des Cyber Resilience Act
Der Cyber Resilience Act gilt für Produkte mit digitalen Elementen, die auf dem europäischen Binnenmarkt bereitgestellt werden und deren bestimmungsgemäßer Zweck oder vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt.
Als Produkte mit digitalen Elementen definiert der CRA Hard- und Softwareprodukte und deren Datenfernverarbeitungslösungen. Dazu gehören auch Hard- und Softwarekomponenten, die getrennt in Verkehr gebracht werden.
Datenfernverarbeitungslösungen fallen unter den CRA, wenn die entsprechende Software vom Hersteller oder unter dessen Verantwortung entwickelt wurde und das Produkt ohne die entfernt stattfindende Datenverarbeitung eine seiner Funktionen nicht erfüllen könnte. Dies kann beispielsweise Cloud-Funktionen betreffen, die für die Funktion eines Produkts erforderlich sind.
Produktkategorien
Der Cyber Resilience Act unterscheidet verschiedene Produktkategorien auf Grundlage ihrer Kernfunktion:
- Standardprodukte unterliegen allgemeinen Anforderungen.
- Wichtige Produkte werden entsprechend ihrer Kernfunktion und dem damit verbundenen Cybersicherheitsrisiko in die Klassen I und II unterteilt. Die Trennung spiegelt das potenzielle Schadensausmaß wider: Während Klasse-I-Produkte (z. B. Passwortmanager oder Browser) ein erhöhtes Risiko aufweisen, wird bei Klasse-II-Produkten (z. B. Firewalls oder Betriebssysteme) davon ausgegangen, dass ein Cybervorfall weitreichendere, systemkritische Auswirkungen auf ganze Netzwerke und IT-Umgebungen haben kann
- Kritische Produkte, deren Ausfall den Betrieb kritischer Infrastrukturen gefährdet oder schwerwiegende Störungen in kritischen Lieferketten im gesamten EU-Binnenmarkt auszulösen.
Wichtige Produkte der Klassen I und II sind in Anhang III, kritische Produkte in Anhang IV des CRA aufgeführt. Je nach Produktkategorie gelten unterschiedliche Anforderungen an die Konformitätsbewertung.

Was nicht unter den Cyber Resilience Act fällt
Vom Anwendungsbereich des Cyber Resilience Act ausgenommen sind bestimmte Hard- und Softwareprodukte, für die bereits sektorspezifische EU-Vorschriften mit entsprechenden Cybersicherheitsanforderungen gelten. Hierzu gehören insbesondere Medizinprodukte und In-vitro-Diagnostika nach den Verordnungen (EU) 2017/745 und 2017/746 sowie bestimmte Kraftfahrzeuge, Luftfahrtprodukte und Schiffsausrüstungen.
Eigenständige Cloud-Dienste wie Software as a Service (SaaS) fallen grundsätzlich ebenfalls nicht unter den CRA.
Nicht erfasst werden außerdem Produkte mit digitalen Elementen, die ausschließlich für Zwecke der nationalen Sicherheit oder Verteidigung entwickelt oder geändert wurden oder speziell für die Verarbeitung von Verschlusssachen konzipiert sind.
Pflichten der Hersteller
Sicherheitsanforderungen an die Produkteigenschaften
Hersteller müssen gewährleisten, dass ihre Hard- und Softwareprodukte entsprechend den grundlegenden Cybersicherheitsanforderungen des CRA konzipiert, entwickelt und hergestellt werden. Grundlage hierfür ist eine Bewertung der mit dem jeweiligen Produkt verbundenen Cybersicherheitsrisiken, deren Ergebnisse während des gesamten Produktlebenszyklus zu berücksichtigen sind.
Die konkreten Anforderungen richten sich nach den ermittelten Risiken und umfassen unter anderem:
| Schutzziele | Vertraulichkeit von Daten durch Verschlüsselung mit modernsten Mechanismen Integrität von Daten, Befehlen, Programmen und Konfigurationen vor Manipulation Authentizität durch Authentifizierungs-, Identitäts- oder Zugangsverwaltungssysteme Verfügbarkeit wesentlicher Funktionen, einschließlich Abwehrfähigkeit und Eindämmung von Denial-of-Service-Angriffe |
| Security by default | Auslieferung mit einer sicheren Standardkonfiguration mit Option zum Reset auf diese Konfiguration Die Verarbeitung ist auf die für den Zweck angemessenen und relevanten Daten zu beschränken |
| Security by design | Minimierung der eigenen negativen Auswirkungen auf die Verfügbarkeit der Dienste anderer Geräte oder Netze Minimierung der Angriffsflächen, inkl. externe Schnittstellen Implementierung geeigneter Mechanismen zur Minimierung der möglichen Auswirkungen eines Vorfalls |
| Monitoring | Loggen sicherheitsbezogener Informationen sowie einschlägiger interner Vorgänge (z.B. Zugang zu Daten, Diensten oder Funktionen und Änderungen daran) |
Schwachstellenmanagement
Neben den Anforderungen an die Produkteigenschaften verpflichtet der Cyber Resilience Act Hersteller dazu, Schwachstellen während des gesamten Produktlebenszyklus systematisch zu identifizieren, zu dokumentieren und zu behandeln. Die entsprechenden Anforderungen reichen von der Bestandskenntnis über Tests und koordinierte Offenlegung bis zur Behebung erkannter Schwachstellen und Bereitstellung von Sicherheitsupdates.
| Software Bill of Materials (SBOM) | Schwachstellen und Komponenten müssen ermittelt und dokumentiert werden, unter anderem durch eine SBOM in einem gängigen maschinenlesbaren Format, die zumindest die obersten Abhängigkeiten enthält. |
| Sicherheitstests | Die Sicherheit der Produkte muss regelmäßig und wirksam getestet und überprüft werden. |
| Coordinated Vulnerability Disclosure | Hersteller müssen eine Strategie zur koordinierten Offenlegung von Schwachstellen etablieren und eine Kontaktadresse für Schwachstellenmeldungen bereitstellen. |
| Sicherheitsupdates | Schwachstellen müssen unverzüglich behandelt und behoben werden. Erforderliche Sicherheitsupdates sind sicher und unverzüglich bereitzustellen und gegebenenfalls automatisch zu installieren. |
| Meldepflichten | Seit dem 11. September 2026 müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die CRA Single Reporting Platform gemeldet werden (Frühwarnung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden). |

Whitepaper
»Cyber Resilience Act (CRA)«
Erfahren Sie mehr über Codesigning, Maschinenidentitäten und sichere Kommunikation als technische Voraussetzungen für sicheres Produktdesign.
Mindestinformationen und Anleitungen für Benutzer
Hersteller müssen ihren Hard- und Softwareprodukten Informationen und Anleitungen beifügen, die eine sichere Installation, einen sicheren Betrieb und eine sichere Verwendung ermöglichen. Hierzu gehören insbesondere:
- Angaben zum Hersteller und eine zentrale Anlaufstelle für die Meldung von Schwachstellen
- Informationen zur eindeutigen Identifizierung des Produkts
- Informationen zur Zweckbestimmung, zum vorgesehenen Sicherheitsumfeld sowie zu den wesentlichen Funktionen und Sicherheitseigenschaften
- Informationen zu bekannten oder vorhersehbaren Umständen und Fehlanwendungen, die zu erheblichen Cybersicherheitsrisiken führen können
- ggf. die Internetadresse, unter der die EU-Konformitätserklärung abgerufen werden kann
- Art und Dauer der technischen Sicherheitsunterstützung einschließlich des Enddatums des Unterstützungszeitraums
- Anleitungen zur sicheren Inbetriebnahme und Verwendung, Installation von Sicherheitsupdates, sicheren Außerbetriebnahme und Entfernung von Benutzerdaten
- Informationen darüber, wie Änderungen am Produkt die Datensicherheit beeinflussen können und wie ggf. die automatische Installation von Sicherheitsupdates deaktiviert werden kann
- bei Produkten zur Integration in andere Produkte die erforderlichen Informationen für eine CRA-konforme Integration
- sofern der Hersteller die Software Bill of Materials (SBOM) für Benutzer bereitstellt, Informationen darüber, wo sie abgerufen werden kann
Die Informationen und Anleitungen können in Papierform oder elektronisch bereitgestellt werden und müssen mindestens zehn Jahre nach dem Inverkehrbringen des Produkts oder für die Dauer des Unterstützungszeitraums verfügbar bleiben – je nachdem, welcher Zeitraum länger ist.
Inhalt der technischen Dokumentation
Hersteller müssen vor dem Inverkehrbringen eines Produkts eine technische Dokumentation gemäß Artikel 31 und Anhang VII des CRA erstellen und diese gegebenenfalls mindestens während des Unterstützungszeitraums laufend aktualisieren.
Die technische Dokumentation muss nachvollziehbar darlegen, wie das Produkt und die vom Hersteller festgelegten Verfahren die grundlegenden Cybersicherheitsanforderungen erfüllen. Hierzu gehören insbesondere:
- eine allgemeine Beschreibung des Produkts, seiner Zweckbestimmung und der relevanten Softwareversionen
- Informationen zu Konzeption, Entwicklung und Herstellung sowie zur Systemarchitektur
- die Verfahren zur Behandlung von Schwachstellen einschließlich SBOM, koordinierter Offenlegung und sicherer Bereitstellung von Updates
- die Bewertung der Cybersicherheitsrisiken
- die Grundlagen für die Festlegung des Unterstützungszeitraums
- angewendete harmonisierte Normen, gemeinsame Spezifikationen oder europäische Cybersicherheitszertifizierungssysteme sowie gegebenenfalls andere technische Lösungen
- Berichte über durchgeführte Konformitäts- und Sicherheitstests
- eine Kopie der EU-Konformitätserklärung
Meldepflichten
In Artikel 11 legt der Cyber Resilience Act verschiedene Meldepflichten für Hersteller von Hard- und Softwareprodukten fest.
Aktiv ausgenutzte Schwachstellen müssen innerhalb von 24 Stunden nach Kenntnisnahme vom Hersteller an die Agentur der Europäischen Union für Cybersicherheit (ENISA) gemeldet werden. Die ENISA leitet die Meldung an das gemäß NIS-2 benannte CSIRT der jeweiligen EU-Mitgliedstaaten weiter und unterrichtet die jeweils zuständige nationale Marktüberwachungsbehörde.
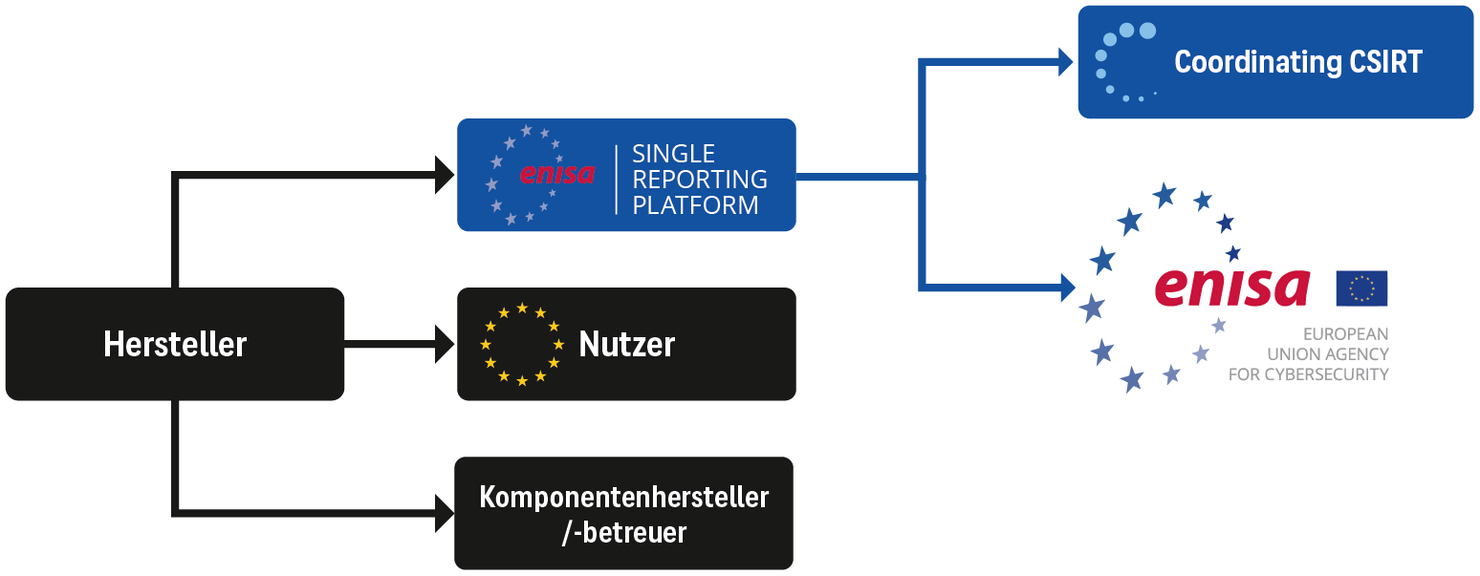
Für aktiv ausgenutzte Schwachstellen gelten folgende Meldefristen:
- innerhalb von 24 Stunden: Frühwarnung nach Kenntnisnahme
- innerhalb von 72 Stunden: ergänzende Schwachstellenmeldung mit verfügbaren Informationen zur Schwachstelle, ihrer Ausnutzung sowie zu ergriffenen oder möglichen Korrektur- und Risikominderungsmaßnahmen
- spätestens 14 Tage nach Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme: Abschlussbericht mit Angaben zu Schweregrad und Auswirkungen der Schwachstelle sowie zur bereitgestellten Sicherheitsaktualisierung oder anderen Korrekturmaßnahmen
Auch für schwerwiegende Vorfälle mit Auswirkungen auf die Produktsicherheit ist innerhalb von 24 Stunden eine Frühwarnung und innerhalb von 72 Stunden eine ausführlichere Vorfallsmeldung erforderlich. Der Abschlussbericht muss spätestens einen Monat nach der Vorfallsmeldung vorliegen.
Was sind ENISA und CSIRT?
Die ENISA (European Union Agency for Cybersecurity) ist die Agentur der Europäischen Union für Cybersicherheit und unterstützt die EU-Mitgliedstaaten bei der Prävention, Erkennung und Bewältigung von Cybersicherheitsrisiken und -vorfällen.
CSIRTs (Computer Security Incident Response Teams) sind nationale oder sektorale Teams, die Sicherheitsvorfälle und Cyberbedrohungen bearbeiten. Für die Meldepflichten des Cyber Resilience Act benennt jeder EU-Mitgliedstaat ein koordinierendes CSIRT, das als zentrale Anlaufstelle für die Meldungen nach Artikel 14 fungiert. In Deutschland ist dies das CERT-Bund des Bundesamts für Sicherheit in der Informationstechnik (BSI).
Pflichten der übrigen Wirtschaftsakteure
Pflichten der Einführer
Einführer dürfen nur Produkte in Verkehr bringen, die den grundlegenden Cybersicherheitsanforderungen des CRA entsprechen. Vor dem Inverkehrbringen müssen sie insbesondere sicherstellen, dass:
- der Hersteller das erforderliche Konformitätsbewertungsverfahren durchgeführt und die technische Dokumentation erstellt hat,
- das Produkt mit der CE-Kennzeichnung versehen ist,
- die EU-Konformitätserklärung sowie die erforderlichen Informationen und Anleitungen für Benutzer vorliegen,
- der Hersteller die für ihn geltenden Kennzeichnungs- und Informationspflichten erfüllt hat.
Besteht Grund zu der Annahme, dass ein Produkt oder die vom Hersteller festgelegten Verfahren nicht den Anforderungen des CRA entsprechen, darf der Einführer das Produkt erst in Verkehr bringen, wenn die Konformität hergestellt wurde. Bei einem erheblichen Cybersicherheitsrisiko muss er den Hersteller und die zuständigen Marktüberwachungsbehörden informieren (zum Beispiel das BSI, wenn das Produkt in Deutschland bereitgestellt werden soll).
Pflichten der Händler
Händler müssen vor der Bereitstellung eines Produkts auf dem Markt insbesondere überprüfen, ob die CE-Kennzeichnung vorhanden ist und Hersteller und Einführer die für sie geltenden Kennzeichnungs-, Informations- und Dokumentationspflichten erfüllt haben.
Besteht Grund zu der Annahme, dass ein Produkt oder die vom Hersteller festgelegten Verfahren nicht den grundlegenden Cybersicherheitsanforderungen entsprechen, darf der Händler das Produkt nicht bereitstellen, bis die Konformität hergestellt wurde. Bei einem erheblichen Cybersicherheitsrisiko muss auch der Händler den Hersteller und die zuständigen Marktüberwachungsbehörden informieren.
Produktkonformität und Konformitätsbewertung
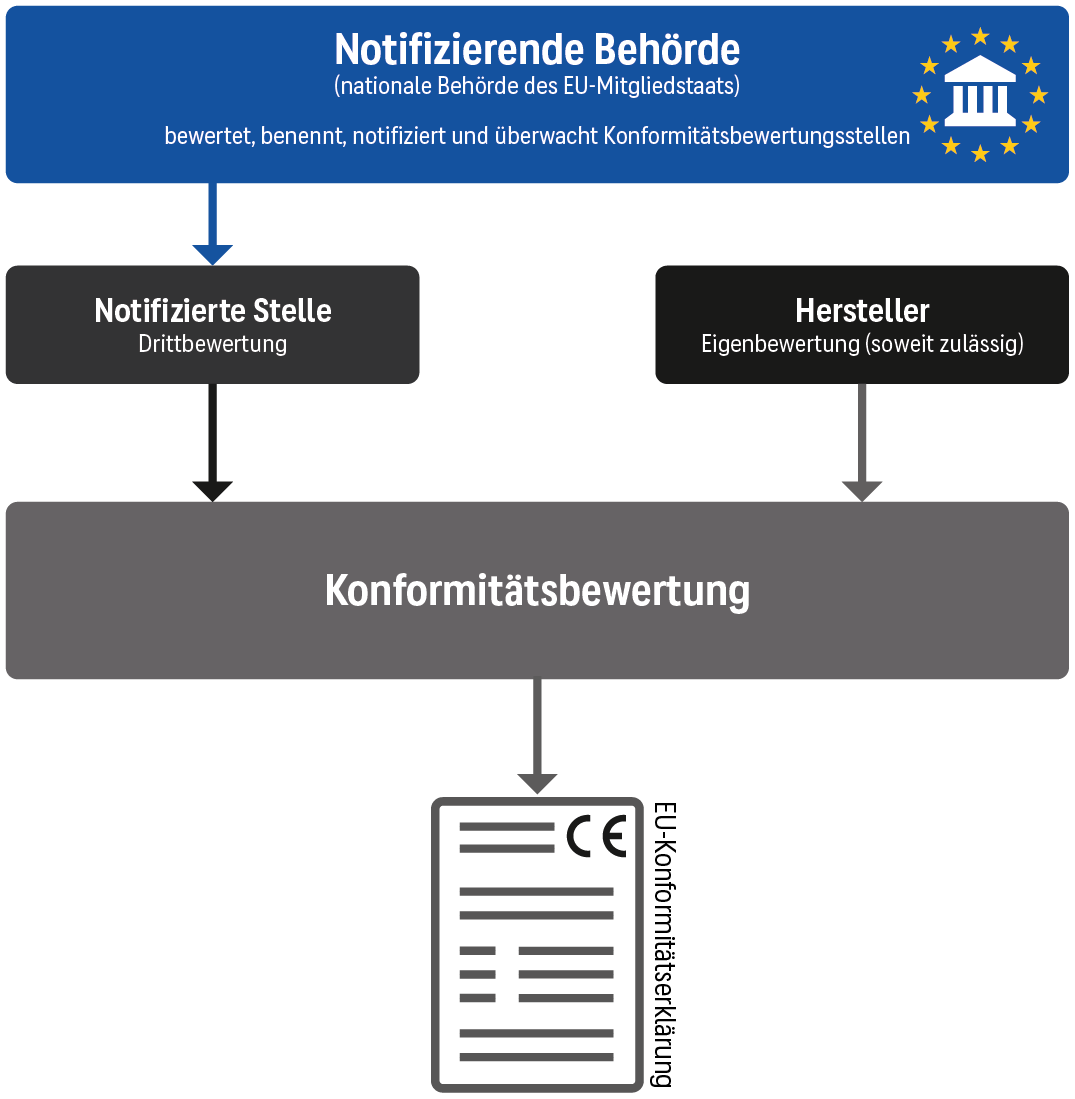
Bevor ein Hard- oder Softwareprodukt in Verkehr gebracht wird, muss der Hersteller gemäß art. 32 dessen Konformität mit den grundlegenden Cybersicherheitsanforderungen des CRA nachweisen. Das anzuwendende Konformitätsbewertungsverfahren richtet sich dabei nach der Risikoklasse des Produkts.

Für Standardprodukte ist grundsätzlich eine interne Konformitätsbewertung durch den Hersteller (Modul A) möglich.
Bei wichtigen Produkten der Klasse I kann Modul A ebenfalls angewendet werden, wenn die einschlägigen harmonisierten europäischen Normen (hEN), gemeinsamen Spezifikationen oder geeigneten europäischen Cybersicherheitszertifizierungssysteme vollständig angewandt werden. Andernfalls ist eine Konformitätsbewertung unter Einbeziehung einer unabhängigen, notifizierten Stelle erforderlich. Hierfür stehen die EU-Baumusterprüfung nach Modul B mit anschließender Konformität mit dem EU-Baumuster nach Modul C oder eine Konformitätsbewertung auf Grundlage einer umfassenden Qualitätssicherung nach Modul H zur Verfügung.
Für wichtige Produkte der Klasse II ist eine externe Konformitätsbewertung nach den Modulen B und C oder nach Modul H erforderlich. Alternativ kann – sofern verfügbar und anwendbar – ein europäisches Schema für die Cybersicherheitszertifizierung mindestens der Vertrauenswürdigkeitsstufe „mittel“ genutzt werden.
Für kritische Produkte sieht der CRA grundsätzlich eine europäische Cybersicherheitszertifizierung vor, sofern die Europäische Kommission hierfür durch delegierte Rechtsakte entsprechende Anforderungen festlegt. Solange diese Voraussetzungen noch nicht erfüllt sind, gelten die für wichtige Klasse-II-Produkte vorgesehenen Konformitätsbewertungsverfahren.
Nach Abschluss der Konformitätsbewertung muss der Hersteller eine EU-Konformitätserklärung nach einem in der Verordnung aufgeführten Muster ausstellen, aus der hervorgeht, welche Anforderungen erfüllt wurden. Das Produkt muss außerdem mit der CE-Kennzeichnung versehen werden, die auf dem Produkt oder der Verpackung sowie auf der EU-Konformitätserklärung anzubringen ist.
Fazit und Ausblick
Mit dem Cyber Resilience Act schafft die Europäische Union erstmals einen einheitlichen Rechtsrahmen für die Cybersicherheit zahlreicher Hard- und Softwareprodukte. Hersteller müssen Cybersicherheit künftig über den gesamten Produktlebenszyklus berücksichtigen – von der Entwicklung und Risikobewertung über das Schwachstellenmanagement bis zur Bereitstellung von Sicherheitsupdates.
Auch der Umgang mit freier und quelloffener Software ist im endgültigen CRA geregelt: Wird sie außerhalb einer Geschäftstätigkeit bereitgestellt, unterliegt sie grundsätzlich nicht den regulären Herstellerpflichten. Für sogenannte Verwalter quelloffener Software, die die Entwicklung entsprechender Software für kommerzielle Zwecke nachhaltig unterstützen, sieht der CRA besondere, an ihre Rolle angepasste Pflichten vor.
Der CRA ist seit dem 10. Dezember 2024 in Kraft und gilt grundsätzlich ab dem 11. Dezember 2027. Die Vorschriften über die Notifizierung von Konformitätsbewertungsstellen gelten bereits seit dem 11. Juni 2026. Seit dem 11. September 2026 gelten außerdem die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle mit Auswirkungen auf die Produktsicherheit.
Für Hersteller bedeutet die verbleibende Übergangszeit vor allem, die erforderlichen Prozesse und technischen Voraussetzungen zu schaffen: Produkte und Produktportfolios müssen bewertet, Verantwortlichkeiten festgelegt und Verfahren für Risikobewertung, Schwachstellenmanagement, Dokumentation und Konformitätsbewertung etabliert werden. Viele dieser Anforderungen lassen sich nicht erst kurz vor dem 11. Dezember 2027 umsetzen.
Neugierig geworden?
Vereinbaren Sie ein kostenloses Beratungsgespräch mit uns oder abonnieren Sie unseren IT-Security-Newsletter.